Πώς τα πρόσφατα περιστατικά σε εκπαιδευτικά ιδρύματα και τεχνολογικούς κολοσσούς αναδεικνύουν την ευάλωτη πραγματικότητα των ελληνικών κρίσιμων εγκαταστάσεων — όταν οι κυβερνοεπιθέσεις παύουν να αφορούν απλώς αρχεία γραφείου και απειλούν το νερό, το ρεύμα και τη δημόσια υγεία.
Το Παγκόσμιο Καμπανάκι: Από τις σχολικές αίθουσες και τα συστήματα της Microsoft στην πραγματικότητα των υποδομών
Οι πρόσφατες κυβερνοεπιθέσεις που παρέλυσαν εκπαιδευτικά ιδρύματα και σχολεία, σε συνδυασμό με τις διαδοχικές κακόβουλες παραβιάσεις που έπληξαν ακόμη και κολοσσούς ψηφιακής τεχνολογίας όπως η Microsoft, διέλυσαν οριστικά μια βαθιά ριζωμένη ψευδαίσθηση: ότι η κυβερνοασφάλεια αφορά αποκλειστικά μυστικές υπηρεσίες, τραπεζικά ιδρύματα ή στρατιωτικούς οργανισμούς.
ΔΙΑΒΑΣΤΕ ΑΚΟΜΗ: Bookmarkers: Η απάντηση στη ρηχή πληροφορία της οθόνης
Όταν εκπαιδευτικά ιδρύματα βλέπουν τις ψηφιακές πλατφόρμες τους να καταρρέουν, σχολικά αρχεία να κλειδώνονται από λυτρωμικό λογισμικό και προσωπικά δεδομένα μαθητών και καθηγητών να διαρρέουν, γίνεται αντιληπτό ότι κανένας οργανισμός δεν είναι ασήμαντος για τους κυβερνοεπιτιθέμενους.
Ταυτόχρονα, όταν εταιρείες όπως η Microsoft, που διαθέτουν δισεκατομμύρια δολάρια για την ψηφιακή τους άμυνα, ανακοινώνουν επιθέσεις στα ανώτατα κλιμάκια των ηλεκτρονικών τους επικοινωνιών μέσω παραβίασης διαπιστευτηρίων και διακοπών σε υπηρεσίες νέφους, το ερώτημα δεν είναι πλέον εάν ένας οργανισμός θα βρεθεί στο στόχαστρο, αλλά τι θα συμβεί όταν οι εισβολείς επιχειρήσουν να περάσουν από το λογισμικό γραφείου στον πραγματικό, φυσικό κόσμο.
Στην Ελλάδα, το δημόσιο ενδιαφέρον συχνά εξαντλείται στην υποκλοπή προσωπικών δεδομένων ή στη διακοπή ψηφιακών διοικητικών πυλών. Όμως, η ουσιαστική απειλή βρίσκεται αλλού: στα συστήματα επιχειρησιακής τεχνολογίας, δηλαδή στους υπολογιστές, στους διακόπτες και στις αντλίες που ελέγχουν φυσικές λειτουργίες.
ΔΙΑΒΑΣΤΕ ΑΚΟΜΗ: Γαλλία και Ελλάδα: Πόσο ακόμη μπορεί να αντέξει η κοινωνία; Η οργή απέναντι στην κυβέρνηση Μητσοτάκη
Η πρόσφατη έρευνα της Εθνικής Αρχής Κυβερνοασφάλειας, η οποία έθεσε στο μικροσκόπιο ενεργειακές και βιομηχανικές εγκαταστάσεις της χώρας, αποκάλυψε ότι οι πύλες εισόδου παραμένουν ανοιχτές, εκθέτοντας νευραλγικούς τομείς της κοινωνίας σε απρόβλεπτους κινδύνους.
Η μετάβαση από την υποκλοπή δεδομένων στη φυσική δολιοφθορά
Για δεκαετίες υπήρχε ένας σαφής διαχωρισμός: από τη μία πλευρά βρισκόταν η τεχνολογία πληροφορικής, που διαχειρίζεται αρχεία, ιστοσελίδες και οικονομικά συστήματα, και από την άλλη η επιχειρησιακή τεχνολογία, τα «ψηφιακά γρανάζια» που ελέγχουν μοτέρ, μετασχηματιστές, βαλβίδες πίεσης και αγωγούς.
Η ραγδαία ψηφιοποίηση και η ανάγκη για εξοικονόμηση πόρων οδήγησαν στη μαζική σύνδεση αυτών των βιομηχανικών συστημάτων στο δημόσιο διαδίκτυο, συχνά χωρίς καμία πρόβλεψη για την ασφάλειά τους. Ένας τεχνικός μπορεί πλέον να παρακολουθεί την πίεση ενός αντλιοστασίου ή την απόδοση ενός φωτοβολταϊκού πάρκου από την οθόνη του κινητού του τηλεφώνου. Όμως, η ίδια ακριβώς πόρτα που εξυπηρετεί την απομακρυσμένη συντήρηση μένει ανοιχτή και για οποιονδήποτε επιτήδειο αναζητά ευάλωτες διευθύνσεις στο ελληνικό διαδίκτυο.
ΔΙΑΒΑΣΤΕ ΑΚΟΜΗ: Νέο πλαίσιο για οφειλές και servicers: Τι αλλάζει στην πράξη
Η θεμελιώδης διαφορά ανάμεσα σε μια επίθεση πληροφορικής και μια επίθεση σε φυσικές υποδομές έγκειται στις επιπτώσεις. Ενώ στο περιβάλλον πληροφορικής το αποτέλεσμα είναι η κλοπή αρχείων ή η διακοπή μιας ιστοσελίδας, στην επιχειρησιακή τεχνολογία η παραβίαση μετατρέπεται άμεσα σε φυσική ζημιά: υπερθέρμανση εξοπλισμού, καταστροφή κινητήρων, μόλυνση ή διακοπή πόσιμου νερού, ανεξέλεγκτες υπερχειλίσεις αποβλήτων και γενικευμένα μπλακ-άουτ.
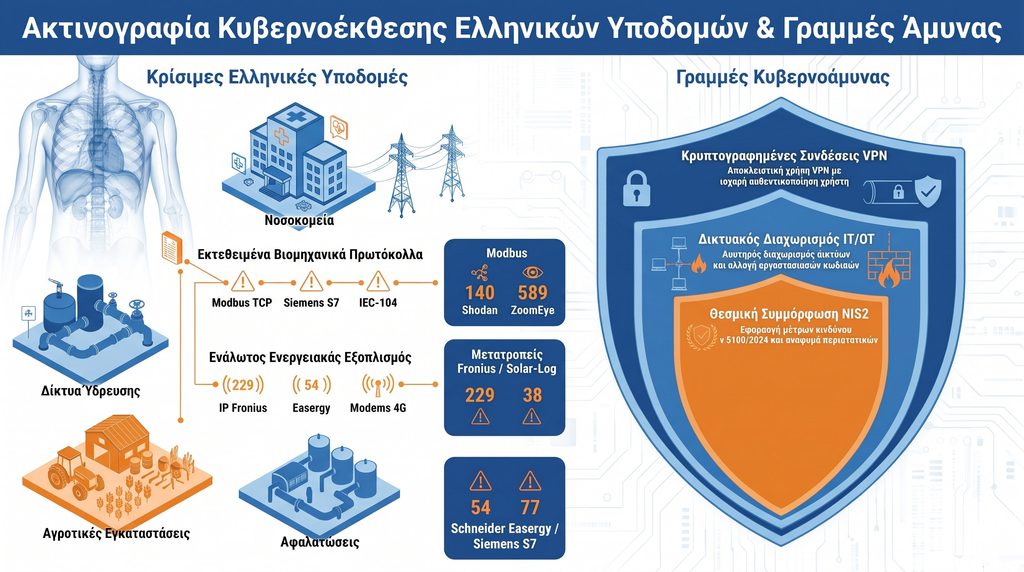
Η ακτινογραφία των κινδύνων ανά κατηγορία δημόσιων και κοινωφελών εγκαταστάσεων
Αντλώντας στοιχεία από τις επίσημες τεχνικές προδιαγραφές πρόσφατων έργων του δημόσιου τομέα και διασταυρώνοντάς τα με τα πραγματικά ευρήματα της έρευνας της Εθνικής Αρχής Κυβερνοασφάλειας, προκύπτει μια ανησυχητική εικόνα για το τι ακριβώς θα συνέβαινε εάν συγκεκριμένες κατηγορίες εγκαταστάσεων αποτελούσαν στόχο συντονισμένης κυβερνοεπίθεσης.
Δημόσιες νοσοκομειακές μονάδες και υποδομές υγείας
Στα νοσοκομειακά συγκροτήματα της χώρας υλοποιούνται έργα εγκατάστασης σύγχρονων πιεστικών συγκροτημάτων ύδρευσης, τα οποία ελέγχονται από βιομηχανικούς προγραμματιζόμενους ελεγκτές (PLC) και διασυνδέονται με τα κεντρικά συστήματα διαχείρισης κτιρίων (BMS). Η επικοινωνία αυτών των ελεγκτών βασίζεται κατά κανόνα στο πρωτόκολλο Modbus TCP, το οποίο δεν διαθέτει ενσωματωμένη κρυπτογράφηση ή διαδικασίες ταυτοποίησης χρήστη.
Εάν μια τέτοια νοσοκομειακή διάταξη παραβιαστεί μέσω διαδικτύου, οι επιτιθέμενοι μπορούν να τροποποιήσουν τις παραμέτρους πίεσης, να εξαναγκάσουν τις αντλίες σε συνεχή λειτουργία μέχρι μηχανικής αστοχίας ή να απενεργοποιήσουν πλήρως την παροχή νερού. Σε ένα περιβάλλον νοσοκομείου, η απότομη διακοπή της υδροδότησης θέτει σε άμεσο κίνδυνο τις μονάδες εντατικής θεραπείας, τα χειρουργεία, τις κλινικές τεχνητού νεφρού και τους κλιβάνους αποστείρωσης, μετατρέποντας ένα ψηφιακό ρήγμα σε άμεση απειλή για ανθρώπινες ζωές.
Επιχειρήσεις ύδρευσης, Αποχέτευσης και Βιολογικοί Καθαρισμοί
Στις δημοτικές επιχειρήσεις ύδρευσης και αποχέτευσης, εκατοντάδες αντλιοστάσια, γεωτρήσεις και εγκαταστάσεις επεξεργασίας λυμάτων αναβαθμίζονται με φωτοβολταϊκά συστήματα ενεργειακού συμψηφισμού. Για την επίβλεψη της παραγωγής ενέργειας και τη ρύθμιση των αντλιών χρησιμοποιούνται διαδικτυακές πύλες και μετατροπείς ρεύματος (inverters).
Η Εθνική Αρχή Κυβερνοασφάλειας κατέγραψε στην ελληνική επικράτεια 229 συστήματα επικοινωνίας συγκεκριμένης κατασκευάστριας εταιρείας (Fronius) και 38 εξειδικευμένους καταγραφείς δεδομένων (Solar-Log) που λειτουργούν εκτεθειμένοι απευθείας στο δημόσιο διαδίκτυο. Σε περίπτωση κακόβουλης παρέμβασης, ένας επιτιθέμενος έχει τη δυνατότητα να διακόψει την παροχή ρεύματος στις αντλίες πόσιμου νερού, αφήνοντας ολόκληρους δήμους και οικισμούς χωρίς νερό. Εξίσου σοβαρός είναι ο κίνδυνος στις εγκαταστάσεις βιολογικού καθαρισμού: η παραβίαση των ελεγκτών μπορεί να αλλοιώσει τα στάδια αερισμού και επεξεργασίας, οδηγώντας σε υπερχείλιση ανεπεξέργαστων αστικών λυμάτων στον υδροφόρο ορίζοντα ή στη θάλασσα, με καταστροφικές περιβαλλοντικές συνέπειες.
Περιφερειακές υποδομές άρδευσης και αντιπλημμυρικής προστασίας
Στις αγροτικές περιοχές και στις μεγάλες κοίτες ποταμών λειτουργούν στρατηγικά αντλιοστάσια άρδευσης και αντιπλημμυρικής θωράκισης. Οι εγκαταστάσεις αυτές διαθέτουν ηλεκτρικούς υποσταθμούς μέσης τάσης, ψηφιακούς ηλεκτρονόμους προστασίας και βιομηχανικά μόντεμ 4G/LTE για απομακρυσμένο έλεγχο από τις αρμόδιες περιφερειακές τεχνικές υπηρεσίες.
Οι ψηφιακοί ηλεκτρονόμοι αποτελούν τις αυτόματες ασφάλειες που αποτρέπουν καταστροφικά βραχυκυκλώματα και πυρκαγιές σε μετασχηματιστές. Εάν ο τηλεχειρισμός τους μέσω δικτύων κινητής τηλεφωνίας παραβιαστεί, οι εισβολείς μπορούν να απομονώσουν τους σταθμούς άρδευσης καταστρέφοντας αγροτικές καλλιέργειες σε περιόδους ξηρασίας, ή να απενεργοποιήσουν τα αντιπλημμυρικά αντλιοστάσια εν μέσω ακραίων καιρικών φαινομένων, προκαλώντας πλημμύρες σε κατοικημένες και παραγωγικές ζώνες.
Νησιωτικές μικροδομές ενέργειας και μονάδες αφαλάτωσης
Στα ελληνικά νησιά και σε απομονωμένες παράκτιες περιοχές, η διασφάλιση νερού και ηλεκτρικής ενέργειας επαφίεται σε αυτόνομες μονάδες αφαλάτωσης, φωτοβολταϊκούς σταθμούς και συστήματα αποθήκευσης ενέργειας με μπαταρίες (BESS).
Σε τέτοιες απομονωμένες υποδομές, η κυβερνοασφάλεια των βιομηχανικών πρωτοκόλλων είναι κρίσιμη για την επιβίωση της τοπικής κοινωνίας. Μια ψηφιακή επίθεση που θα αλλοιώσει τις εντολές στα συστήματα αντίστροφης όσμωσης ή θα αποσταθεροποιήσει τις συστοιχίες των μπαταριών μπορεί να οδηγήσει σε άμεση απώλεια της μοναδικής πηγής πόσιμου νερού του νησιού και σε κατάρρευση του τοπικού ηλεκτρικού δικτύου, χωρίς δυνατότητα άμεσης φυσικής παρέμβασης από την ηπειρωτική χώρα.
Γιατί οι πόρτες παραμένουν ανοιχτές
Η έρευνα της Εθνικής Αρχής Κυβερνοασφάλειας έδειξε ότι το πρόβλημα δεν οφείλεται σε ανεξιχνίαστα, υπερσύγχρονα ψηφιακά όπλα, αλλά σε βασικές ελλείψεις ασφάλειας και λανθασμένες πρακτικές εγκατάστασης:
- Απουσία κρυπτογράφησης: Πρωτόκολλα όπως το Modbus TCP μεταφέρουν εντολές σε απλό, ευανάγνωστο κείμενο. Οποιοσδήποτε αποκτήσει πρόσβαση στη σύνδεση μπορεί να διαβάσει και να αλλάξει τις εντολές χωρίς να γίνει αντιληπτός.
- Σύνδεση χωρίς ιδιωτικά δίκτυα (VPN): Αντί οι τεχνικοί να συνδέονται μέσω ασφαλών, κρυπτογραφημένων σηράγγων (VPN), οι συσκευές τοποθετούνται απευθείας στο δημόσιο ίντερνετ με δημόσιες διευθύνσεις IP.
- Εργοστασιακοί κωδικοί πρόσβασης: Δεκάδες διεπαφές διαχείρισης διατηρούν τους προεπιλεγμένους κωδικούς του κατασκευαστή, επιτρέποντας την είσοδο σε οποιονδήποτε δοκιμάσει βασικούς συνδυασμούς.
- Ανυπαρξία διαχωρισμού δικτύων: Σε πολλούς οργανισμούς, το εσωτερικό δίκτυο των υπολογιστών γραφείου συνδέεται χωρίς τείχος προστασίας με το δίκτυο των μηχανημάτων, επιτρέποντας σε μια επίθεση σε έναν υπάλληλο γραφείου να φτάσει μέχρι τις αντλίες και τους ηλεκτρικούς πίνακες.
Το Νέο νομικό πλαίσιο και οι προθεσμίες του Νόμου 5160/2024 (Οδηγία NIS2)
Η περίοδος ανοχής για τέτοιου είδους παραλείψεις έχει παρέλθει οριστικά. Με την ενσωμάτωση της ευρωπαϊκής Οδηγίας NIS2 μέσω του εθνικού νόμου 5160/2024, όλες οι κατηγορίες κρίσιμων εγκαταστάσεων —στην υγεία, στο νερό, στην ενέργεια και στις δημόσιες υπηρεσίες— χαρακτηρίζονται ως «βασικές» ή «σημαντικές οντότητες» και υπάγονται σε αυστηρότατο καθεστώς κυβερνοασφάλειας.
Ο νόμος επιβάλλει:
- Την υποχρεωτική εφαρμογή μέτρων διαχείρισης κινδύνου, κρυπτογράφησης και αυστηρής αυθεντικοποίησης δύο παραγόντων.
- Αυστηρό χρονοδιάγραμμα αναφοράς περιστατικών: Έγκαιρη προειδοποίηση στην Εθνική Αρχή Κυβερνοασφάλειας εντός 24 ωρών από τον εντοπισμό ύποπτου συμβάντος, αναλυτική κοινοποίηση αξιολόγησης εντός 72 ωρών και υποβολή τελικής έκθεσης εντός ενός μηνός.
- Προσωπική ευθύνη διοικήσεων: Οι παραλείψεις επισύρουν βαριά διοικητικά πρόστιμα, ενώ προβλέπεται ακόμη και αναστολή καθηκόντων για τα διευθυντικά στελέχη των οργανισμών που αμελούν να θωρακίσουν τα συστήματά τους.
Η Επιτακτική ανάγκη θωράκισης
Όπως απέδειξαν οι κυβερνοεπιθέσεις σε εκπαιδευτικά ιδρύματα και σε εταιρείες-πρωτοπόρους της ψηφιακής τεχνολογίας, το κυβερνοέγκλημα δεν γνωρίζει όρια ούτε δείχνει διάκριση. Όταν όμως η επίθεση μεταφέρεται από τις σχολικές αίθουσες και τους διακομιστές γραφείου στις εγκαταστάσεις που διασφαλίζουν το καθαρό νερό, την υγειονομική περίθαλψη και την ηλεκτρική ενέργεια, οι συνέπειες γίνονται απτές και επικίνδυνες για ολόκληρη την κοινωνία.
Το μήνυμα της πρόσφατης έρευνας είναι σαφές: η ψηφιοποίηση των υποδομών χωρίς την ταυτόχρονη θωράκισή τους δεν αποτελεί εκσυγχρονισμό, αλλά ανοιχτή πρόσκληση σε δολιοφθορά. Οι υπεύθυνοι των δημόσιων και κοινωφελών εγκαταστάσεων οφείλουν να κλείσουν άμεσα τις ψηφιακές κερκόπορτες, πριν ένα τυχαίο περιστατικό μετατραπεί σε κρίση υποδομών.